L’authentification multifacteur (MFA) demande une preuve supplémentaire au moment de se connecter. En PME, commencez par les comptes qui donnent accès aux courriels, aux finances et à l’administration. Un mot de passe divulgué expose moins de ressources lorsque ces accès exigent une preuve distincte.
Inventorier les comptes prioritaires
Notez les services, leurs propriétaires et les méthodes offertes. Incluez le courriel, l’accès à distance, les portails financiers et les consoles infonuagiques. Vérifiez les comptes administrateurs séparément des comptes utilisés au quotidien. Si plusieurs personnes partagent un accès, évaluez si des comptes individuels permettraient de savoir qui se connecte et de retirer un accès sans toucher aux autres.
Choisir une méthode et faire un essai
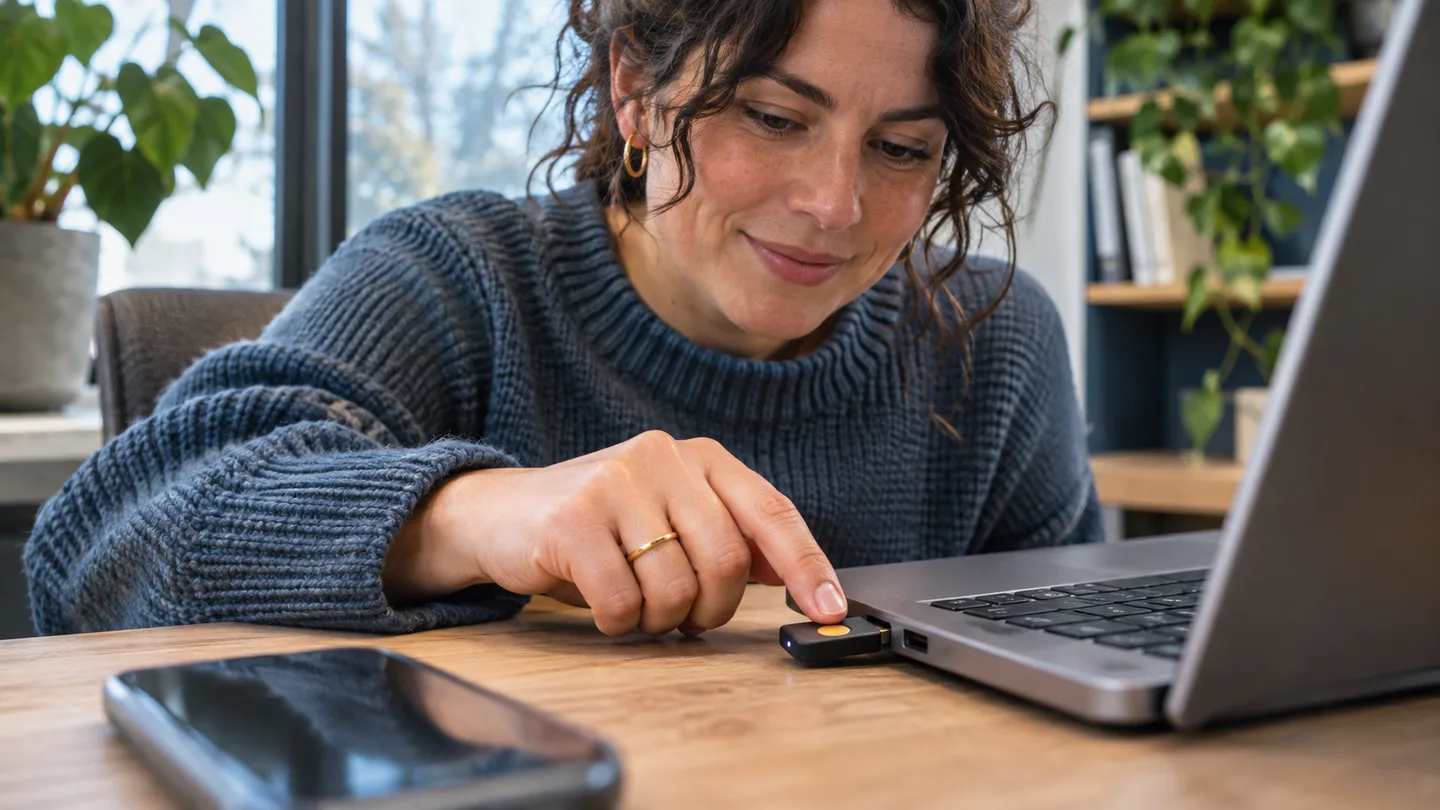
Privilégiez les méthodes résistantes à l’hameçonnage, comme les clés de sécurité ou les clés d’accès, lorsque vos applications les prennent en charge. Faites un essai avec des personnes qui travaillent sur place et à distance. Vérifiez que la procédure couvre les appareils partagés et que chaque participant peut reprendre son travail après un changement de téléphone.
Préparer la récupération avant d’élargir le déploiement
Documentez comment le soutien vérifie l’identité avant de réinitialiser une méthode d’authentification. Déterminez qui peut intervenir en dehors des heures normales et testez la récupération avec le groupe pilote. Donnez à l’équipe une consigne simple pour les demandes inattendues : refuser l’approbation et la signaler au soutien. Mesurez ensuite la couverture à partir des comptes effectivement protégés, en consignant les exceptions.
À lire aussi Départ d’un employé : liste de vérification Microsoft 365